Network Anomaly
รูปแบบการเชื่อมต่อ ปริมาณ Traffic, DNS, TLS fingerprint และปลายทางที่ผิดปกติจากพฤติกรรมที่คาดหมาย
ตรวจหามือถือ, คอมพิวเตอร์และ IoT/OT
ที่มีความเสี่ยงถูก Pegasus Spyware
และความเสี่ยง CVE ระดับสูงในองค์กรจากสัญญาณการสื่อสารผิดปกติใน Network Traffic
SRAN RealScan บริการเฝ้าระวังความผิดปกติผ่านเครือข่าย พร้อมผู้เชี่ยวชาญช่วยวิเคราะห์ความเสี่ยงจาก Spyware, Malware, Botnet และอุปกรณ์ทุกกลุ่มที่เชื่อมต่อกับองค์กร
SRAN RealScan รับข้อมูลการสื่อสารจากจุดเฝ้าระวังในเครือข่ายองค์กร เพื่อตรวจจับสัญญาณผิดปกติ เชื่อมโยงข้อมูลภัยคุกคาม และช่วยจัดลำดับอุปกรณ์ที่ควรตรวจสอบก่อน โดยมีการทบทวนผลและจัดทำข้อเสนอแนะตามรอบบริการ
✓เฝ้าระวังแบบไม่พึ่ง Agent ที่ตัวอุปกรณ์ เมื่อ Traffic ของอุปกรณ์นั้นผ่านจุดที่ระบบมองเห็น
✓เปลี่ยนข้อมูลเทคนิคให้เป็นประเด็นดำเนินการ ทั้งอุปกรณ์เสี่ยง หลักฐาน และสิ่งที่ทีม IT ควรทำต่อ
✓เสริมการมองเห็นให้ระบบ Endpoint Security โดยเฉพาะ Server, IoT, Printer และเครื่องรุ่นเก่าที่ดูแลได้ยาก
Traffic · Protocol · Behavior · IOC · Risk
ครอบคลุมความผิดปกติในการสื่อสารและสัญญาณภัยที่ Endpoint Agent อาจมองไม่เห็น โดยพิจารณาตามฟังก์ชันที่เปิดใช้และจุดรับ Traffic จริง
รูปแบบการเชื่อมต่อ ปริมาณ Traffic, DNS, TLS fingerprint และปลายทางที่ผิดปกติจากพฤติกรรมที่คาดหมาย
คัดกรองการติดต่อปลายทางหรือ Indicator of Compromise (IOC) ที่มีลักษณะสอดคล้องกับการควบคุมเครื่องจากภายนอก
จับความผิดปกติของโปรโตคอลและการเข้าถึง เช่น SMB mass action หรือพฤติกรรมที่อาจเกี่ยวข้องกับการเคลื่อนย้ายภายในเครือข่าย
ติดตาม Server, CCTV, IoT, Printer, NAS และเครื่องเก่าที่ไม่รองรับ Endpoint Agent เมื่อมี Traffic ผ่านจุดตรวจ
ระบุบริการหรือเวอร์ชันจาก Banner ที่มองเห็น และจับคู่รายการ CVE เพื่อช่วยจัดลำดับความเสี่ยงตามข้อมูลที่เพียงพอ
รวบรวมสัญญาณเหตุซ้ำ แยกความสำคัญของอุปกรณ์ และสรุปหลักฐานพร้อมคำแนะนำสำหรับทีม IT / Security
ภาพจากระบบที่คุณให้มา ปรับปกปิด IP และชื่ออุปกรณ์ภายในบางส่วนเพื่อใช้เป็นภาพประกอบการนำเสนอสาธารณะ
เลือกแต่ละมุมมองเพื่ออธิบายกับลูกค้าว่า SRAN ช่วยให้ทีมความปลอดภัยเห็นอุปกรณ์เสี่ยง สังเกตความผิดปกติ เชื่อมโยงเหตุการณ์ และพิจารณาความเสี่ยงจากบริการหรือซอฟต์แวร์ที่ตรวจพบผ่านเครือข่ายอย่างไร
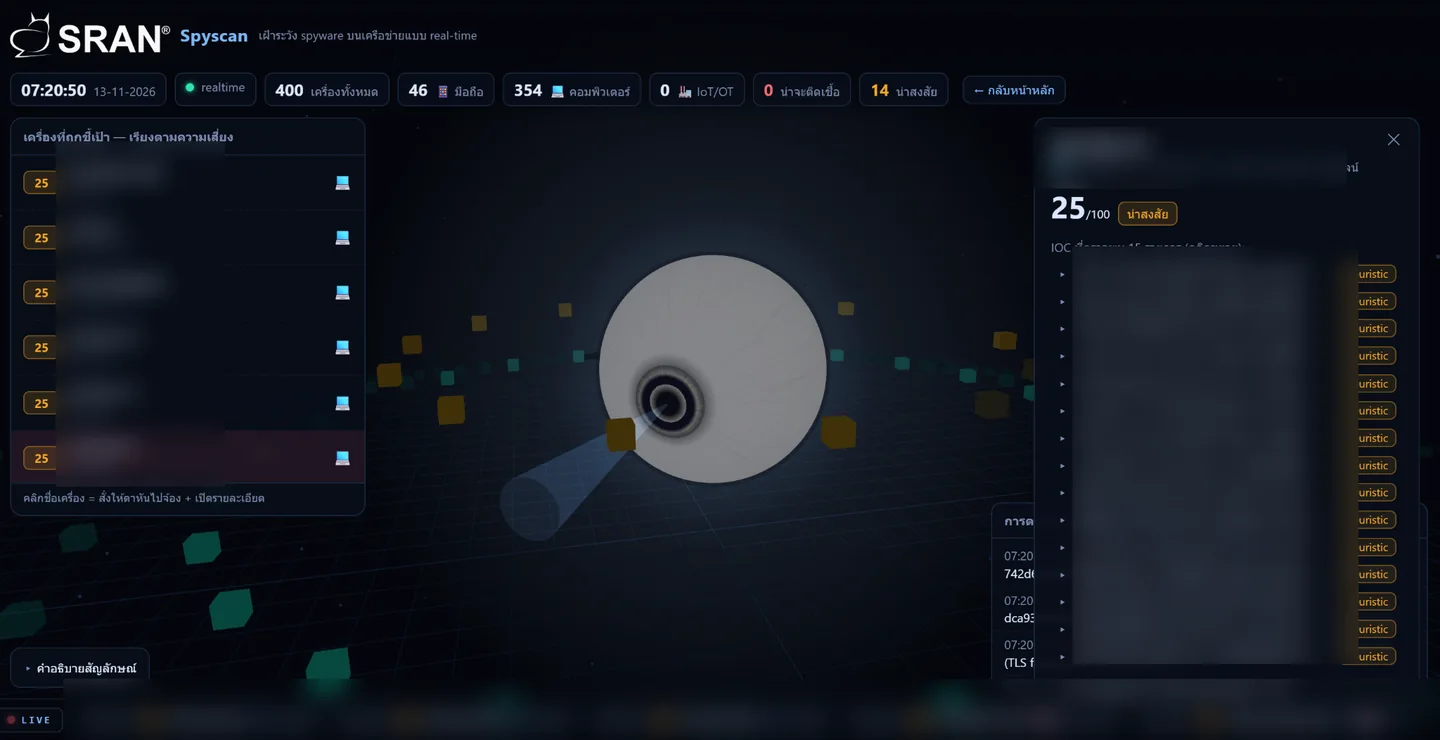
คัดกรองอุปกรณ์ที่มีสัญญาณน่าสงสัยจากการสื่อสาร เช่น TLS fingerprint ผิดปกติ และข้อมูล IOC ที่ระบบแสดง
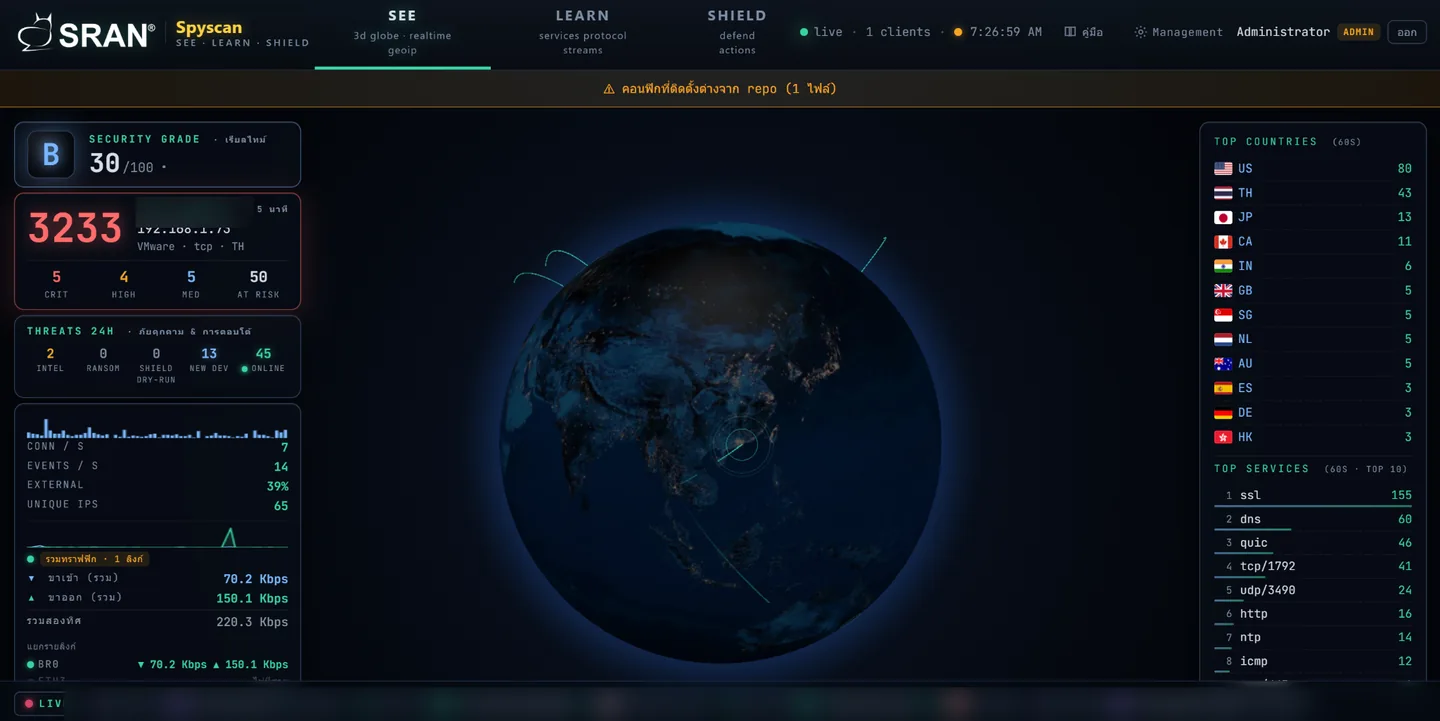
มองเห็นภาพรวมการเชื่อมต่อ บริการที่ใช้งาน การสื่อสารภายนอก และปลายทางตามข้อมูลที่ระบบรับได้
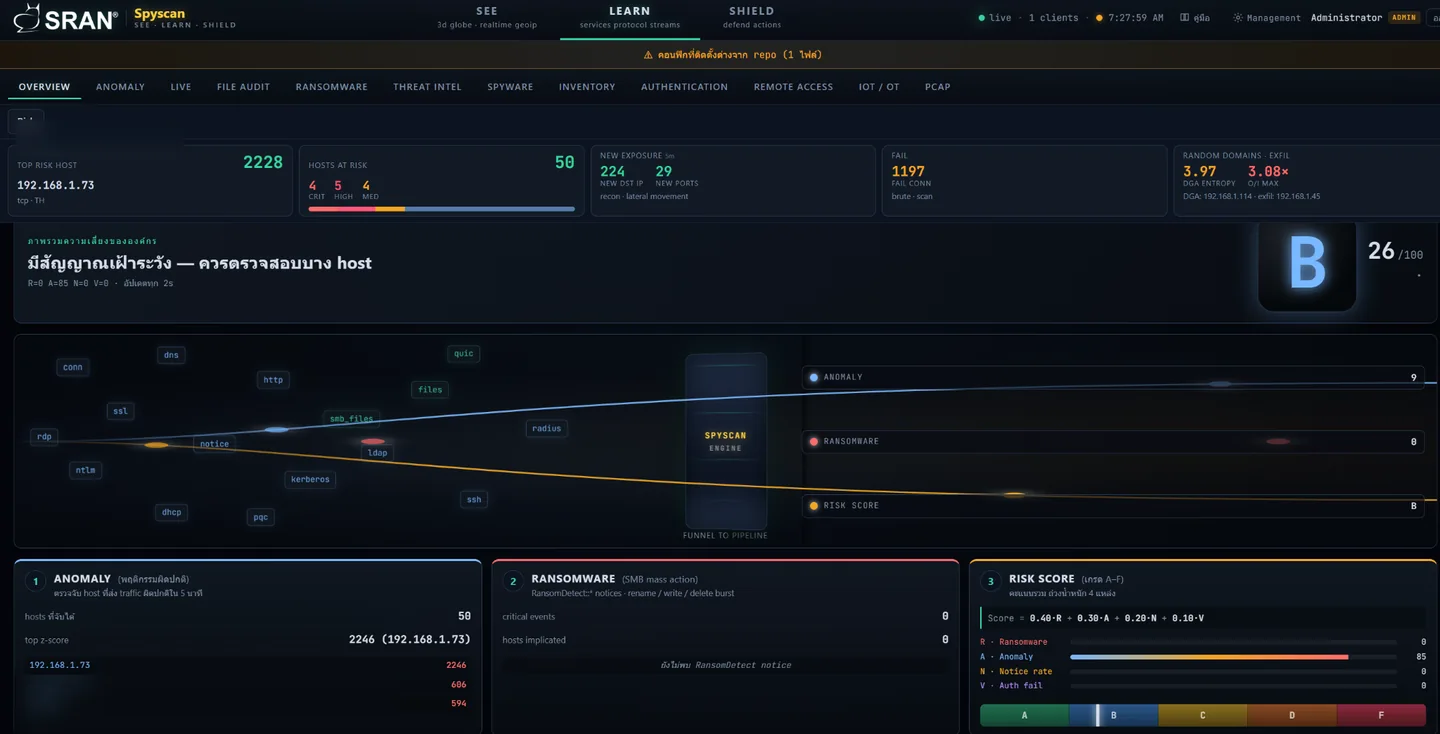
สรุปสัญญาณผิดปกติ จัดลำดับโฮสต์ที่มีความเสี่ยง และช่วยแยกเหตุการณ์ที่ควรตรวจทานก่อน
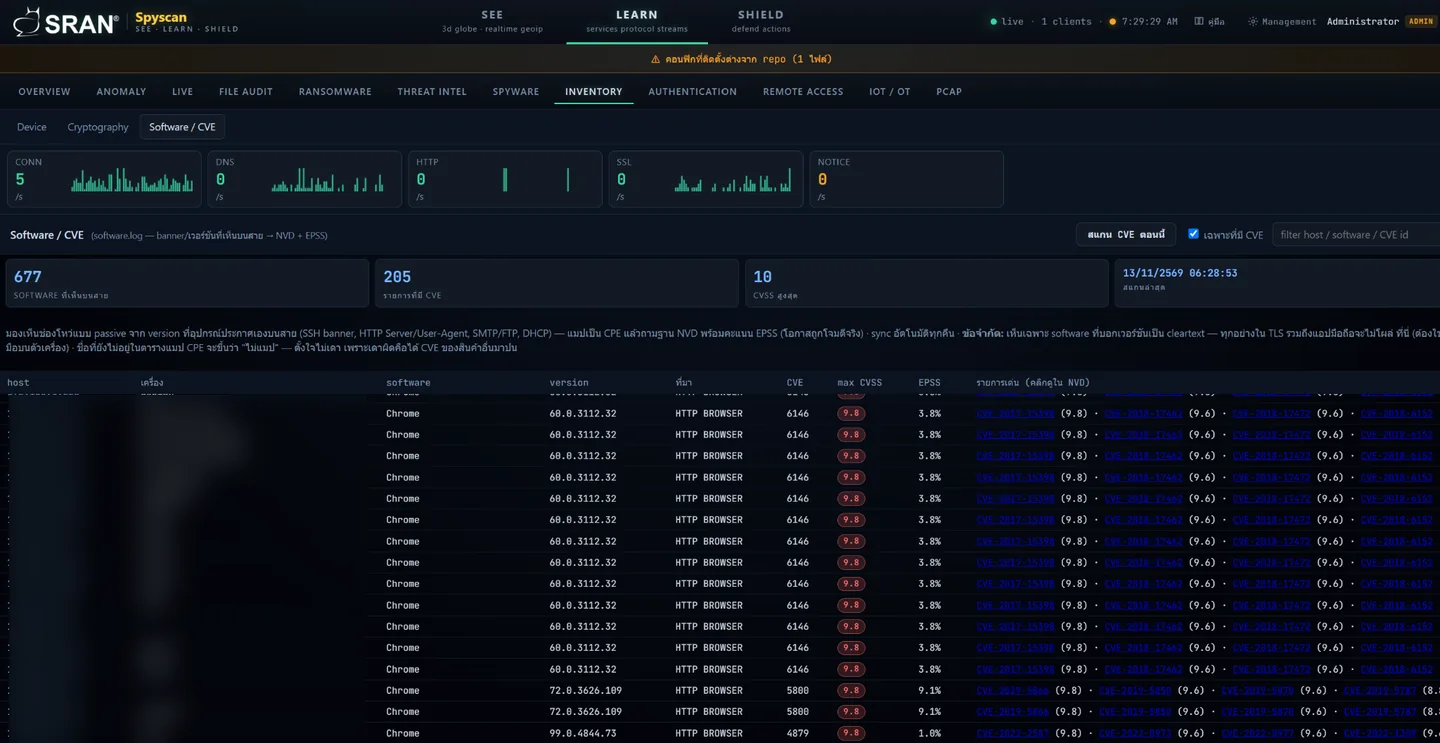
ประเมินซอฟต์แวร์และ CVE ที่เกี่ยวข้องจาก Banner หรือเวอร์ชันที่มองเห็น ไม่ใช่การสแกนช่องโหว่ทุกตัวบนเครื่อง
ภาพหน้าจอใช้ประกอบการนำเสนอเท่านั้น ไม่ใช่สถานะ Real-time หรือจำนวนเหตุการณ์ปัจจุบันของลูกค้า
บริการรายวันเพิ่มคุณค่าด้วยการคัดกรอง วิเคราะห์บริบท และส่งต่อสิ่งที่ควรทำ ไม่ได้หยุดอยู่ที่การแสดง Event บนจอ
ระบบรับ Traffic จากจุดที่กำหนด ตรวจจับอุปกรณ์และพฤติกรรมที่มองเห็นผ่านเครือข่าย
คัดกรอง Anomaly, IOC, Protocol และสัญญาณเชิงพฤติกรรมที่เกี่ยวข้องกัน
ตรวจทานเหตุและจัดลำดับเครื่องเสี่ยงตามความสำคัญของหลักฐานและผลกระทบ
แจ้งเหตุสำคัญตามข้อตกลง พร้อมสรุป Daily Threat Brief และคำแนะนำให้ทีม IT
องค์กรได้รับข้อมูลที่ใช้งานได้สำหรับการตรวจสอบและวางแผนแก้ไข ไม่ใช่เพียงรายการ Log จำนวนมาก
สรุปเหตุการณ์เด่น อุปกรณ์เสี่ยง และแนวโน้มที่ควรติดตามในแต่ละวัน
ข้อมูลปลายทาง เวลา ประเภทสัญญาณ และหลักฐาน Network ที่ตรวจพบเพื่อใช้ตรวจสอบต่อ
ข้อเสนอแนะที่นำไปใช้ได้ เช่น ตรวจทานบริการ ปรับ Rule แยก Segment หรือตรวจเครื่องเป้าหมาย
กลุ่มเครื่องต้องเฝ้าระวัง โดยเฉพาะอุปกรณ์ที่จัดการหรืออัปเดตได้ยาก
ช่วยยกระดับการมองเห็นและการตัดสินใจด้านความปลอดภัย โดยไม่จำกัดเฉพาะอุปกรณ์ที่ลงซอฟต์แวร์ Endpoint Security ได้
เพิ่มการมองเห็น Server, IoT, Printer และ Legacy Devices จากพฤติกรรมเครือข่ายที่ผ่านจุดตรวจ
ช่วยแยกสัญญาณเสี่ยงจาก Event จำนวนมาก ให้ทีม IT ใช้ทรัพยากรกับเรื่องสำคัญได้มีเหตุผลขึ้น
มีผลตรวจทานและรายงานที่ตรวจสอบย้อนหลังได้ เพื่อใช้ติดตามเหตุซ้ำและปรับปรุงมาตรการควบคุม
เลือกขอบเขตที่สอดคล้องกับจำนวนอุปกรณ์ ไซต์งาน และจุดรับ Network Traffic ทุกระดับเป็นบริการตรวจสอบ วิเคราะห์ และรายงานจากเครือข่ายเท่านั้น
สำนักงานหรือเครือข่ายขนาดเล็ก ที่ต้องการเริ่มมองเห็นความเสี่ยง
฿20,000/ วัน
ราคาเริ่มต้นต่อวัน
องค์กรขนาดกลาง ที่มีหลายแผนกหรือหลายเครือข่ายย่อย
฿35,000/ วัน
ราคาเริ่มต้นต่อวัน
องค์กรขนาดใหญ่ที่ต้องดูแลหลายไซต์และอุปกรณ์หลากหลายประเภท
฿60,000/ วัน
ราคาเริ่มต้นต่อวัน
เครือข่ายซับซ้อน หลายพื้นที่ และมีความต้องการเฉพาะด้าน
฿100,000+/ วัน
ประเมินราคาตามขอบเขตจริง
ราคาเริ่มต้น ขึ้นกับขอบเขตงานจริง จำนวนเครื่อง ไซต์ และจุดรับ Traffic เป็นสมมติฐานในการประเมินแพ็กเกจ ราคายังไม่รวม VAT, อุปกรณ์/License, ค่าติดตั้ง และค่าเดินทาง (หากมี) การตรวจครอบคลุมเฉพาะ Traffic ที่ SRAN มองเห็น และไม่รวมการตรวจพิสูจน์ข้อมูลภายใน Endpoint หรือ Mobile Forensics
ไม่แน่ใจว่าขนาดไหนเหมาะกับองค์กร? ใช้จำนวนไซต์ จุดรับ Traffic และอุปกรณ์ที่ต้องเฝ้าระวังเป็นข้อมูลตั้งต้นในการออกแบบบริการ
ดูแนวทางเริ่มใช้บริการเขียนขอบเขตให้ตรงกับวิธีตรวจ เพื่อให้ลูกค้ารู้ว่าอะไรเป็นสัญญาณเบื้องต้นและอะไรต้องมีหลักฐานจากแหล่งอื่นเพิ่มเติม
* ความสามารถที่ใช้งานได้จริงขึ้นกับรุ่น/License การตั้งค่า แหล่ง Traffic และวิธีติดตั้ง SRAN ในเครือข่ายของแต่ละองค์กร
ไม่จำเป็นสำหรับการเฝ้าระวังผ่านเครือข่าย แต่ต้องจัดให้ Traffic ของอุปกรณ์เป้าหมายผ่าน SPAN, TAP หรือจุดรับข้อมูลที่ SRAN มองเห็นได้
ตรวจได้เฉพาะสัญญาณการสื่อสารที่ปรากฏใน Network Traffic เช่น การติดต่อปลายทางที่น่าสงสัยหรือ IOC ที่เกี่ยวข้อง ไม่สามารถยืนยันหรือปฏิเสธการติด Pegasus จาก Traffic อย่างเดียว
ไม่ใช่ เป็นการจับคู่เวอร์ชันหรือ Banner ของซอฟต์แวร์ที่ตรวจเห็นได้กับข้อมูล CVE เพื่อคัดกรอง Exposure เบื้องต้น และยังต้องตรวจยืนยันบนระบบเป้าหมายเมื่อจำเป็น
กำหนดเครือข่ายและอุปกรณ์เป้าหมาย ตรวจจุด Mirror / TAP ที่รับ Traffic ได้ ระบุกลุ่มเครื่องสำคัญ ผู้รับแจ้งเหตุ รอบรายงาน และข้อกำหนดการเข้าถึงข้อมูลร่วมกับทีม SRAN
เริ่มจากกำหนดจุดเฝ้าระวัง เครือข่ายเป้าหมาย อุปกรณ์สำคัญ และรูปแบบ Daily Threat Brief ที่เหมาะกับองค์กร